Desenvolvida pela FIDO Alliance em parceria com gigantes de tecnologia, a tecnologia de passkeys substitui senhas convencionais por chaves criptográficas assimétricas. Entenda o funcionamento técnico, as defesas contra ataques de phishing e o cronograma de adoção no mercado global.
Durante décadas, combinações de letras, números e símbolos formaram a espinha dorsal da autenticação nos sistemas computacionais. Contudo, o aumento exponencial de vazamentos de credenciais e a sofisticação dos ataques de engenharia social expuseram a fragilidade inerente ao modelo tradicional. Diante desse cenário, a indústria de tecnologia acelerou a transição para as chaves de acesso, conhecidas internacionalmente como passkeys, um padrão projetado para erradicar definitivamente o uso de senhas alfanuméricas.
COMO FUNCIONA A CRIPTOGRAFIA DE CHAVE PÚBLICA NA PRÁTICA
A base técnica das passkeys fundamenta-se nos princípios consolidados da criptografia assimétrica. Ao contrário dos sistemas convencionais, nos quais o usuário cria uma senha compartilhada que fica armazenada em servidores remotos, as chaves de acesso geram um par exclusivo de chaves matemáticas para cada serviço digital utilizado: uma chave pública e uma chave privada.
A chave pública é enviada e armazenada no servidor do aplicativo ou portal online. Por sua natureza matemática, ela serve exclusivamente para verificar assinaturas digitais, não contendo qualquer informação que permita decodificar ou recriar o acesso sem autorização. Já a chave privada permanece confinada e protegida no módulo de segurança do dispositivo do próprio usuário, como smartphones, computadores ou chaves físicas de segurança.
Quando o usuário solicita login em uma conta, o servidor desafia o dispositivo enviando uma sequência de dados criptografados. O dispositivo do usuário utiliza a chave privada para assinar digitalmente o desafio, validando a operação por meio de biometria local, como reconhecimento facial ou leitura de impressão digital, ou pelo PIN do aparelho. Nenhum segredo ou informação biométrica transita pela internet ou alcança os servidores do serviço.
A ELIMINAÇÃO NATURAL DE ATAQUES DE PHISHING E VAZAMENTOS
O avanço mais expressivo proporcionado pelo modelo de passkeys reside na imunidade arquitetural contra ataques de phishing. Nos golpes cibernéticos comuns, invasores criam cópias visuais de páginas bancárias ou redes sociais para induzir a vítima a digitar sua senha.
Com o protocolo das chaves de acesso, a autenticação está criptograficamente atrelada ao domínio legítimo registrado no navegador ou aplicativo. Mesmo que um usuário seja direcionado a uma página fraudulenta idêntica à original, o gerenciador de credenciais do sistema operacional reconhece a discrepância na URL e simplesmente se recusa a acionar a chave privada correspondente. Além disso, uma invasão aos servidores do fornecedor não expõe segredos de acesso, uma vez que bancos de dados comprometidos contêm apenas chaves públicas, inúteis para atacantes remotos.
O PAPEL DA FIDO ALLIANCE E A PADRONIZAÇÃO GLOBAL
A expansão rápida dessa infraestrutura resulta de uma colaboração sem precedentes entre as maiores empresas de tecnologia do mundo por meio da FIDO Alliance e do World Wide Web Consortium (W3C). O consórcio desenvolveu as especificações abertas FIDO2 e WebAuthn, garantindo que o protocolo funcione de maneira interoperável entre navegadores e sistemas operacionais concorrentes.
Para solucionar o desafio da portabilidade e evitar o bloqueio de usuários que percam seus aparelhos, ecossistemas como Apple, Google e Microsoft implementaram a sincronização segura de passkeys em nuvem com criptografia de ponta a ponta. Isso permite que uma chave gerada no celular esteja disponível instantaneamente em um tablet ou computador da mesma conta, mantendo o nível máximo de proteção sem sacrificar a conveniência de uso.
O IMPACTO FINANCEIRO: REDUÇÃO DE CUSTOS DE SUPORTE E FRAUDES
Além do ganho estrito em proteção de dados, a adesão às passkeys gera um impacto econômico imediato nas operações corporativas e plataformas de varejo.
Estudos consolidados de consultorias como Gartner e Forrester revelam que redefinições de senhas esquecidas respondem historicamente por 20% a 50% de todas as chamadas recebidas pelas equipes de suporte técnico e helpdesk nas empresas. O custo médio de atendimento de cada incidente de redefinição gira entre US$ 70 e US$ 100, considerando o tempo da equipe técnica e a interrupção da produtividade do colaborador.
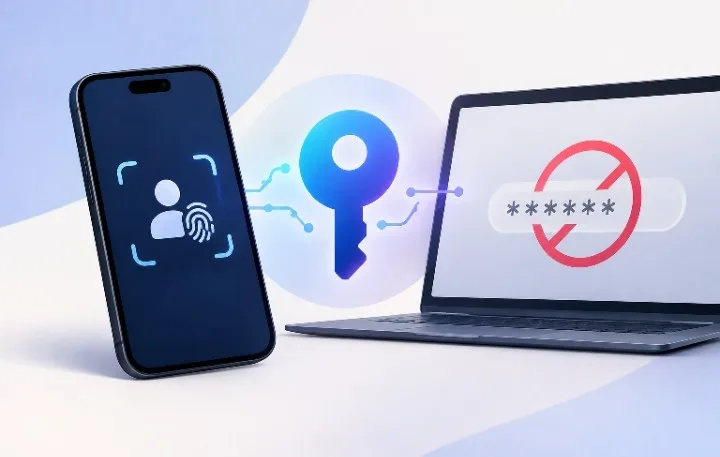
No comércio eletrônico, a fricção na etapa de login é apontada como uma das maiores causas de abandono de carrinho. Empresas de tecnologia de ponta que implementaram passkeys como método prioritário de acesso relataram um aumento de até 30% na velocidade de conclusão de transações e taxas de sucesso no login superiores a 95%, comparadas a índices inferiores a 60% observados em fluxos dependentes de códigos temporários enviados via SMS.
O LADO B: O DESAFIO DO USO ENTRE SISTEMAS DIFERENTES E O RISCO DE BLOQUEIO
Apesar da consistência matemática do protocolo, a experiência cotidiana do usuário ainda enfrenta atritos significativos quando a rotina envolve múltiplos ecossistemas concorrentes.
A sincronização automática de passkeys é nativa e fluida dentro do mesmo jardim murado: chaves criadas em um iPhone migram instantaneamente para um Mac através do iCloud Keychain, assim como chaves criadas em um dispositivo Android integram-se ao Google Password Manager. Contudo, quando o profissional utiliza um smartphone Android no cotidiano pessoal e um computador corporativo com macOS ou Windows, a transferência transparente deixa de ocorrer.
Nessas situações híbridas, o protocolo exige a leitura de um código QR exibido na tela do computador com a câmera do celular, exigindo que ambos os dispositivos estejam com o Bluetooth ativado para comprovar proximidade física. Embora altamente seguro, o processo quebra a expectativa de simplicidade instantânea de usuários leigos.
Adicionalmente, surge um vetor crítico de dependência: a chave de recuperação da conta do ecossistema principal. Se o usuário perder acesso simultâneo aos seus dispositivos e for vítima de bloqueio na sua conta mestra de nuvem, a restauração de dezenas de passkeys vinculadas a diferentes serviços financeiros e corporativos torna-se consideravelmente mais árdua do que a recuperação tradicional via e-mail e perguntas de segurança.
A TRANSIÇÃO NO BRASIL E O CENÁRIO DE SEGURANÇA DIGITAL
No mercado brasileiro, grandes bancos, cooperativas de crédito e plataformas de varejo digital intensificaram a adoção do padrão ao longo de 2025 e 2026. A urgência nacional decorre do perfil sofisticado dos golpes locais, fortemente baseados em clonagem de chips telefônicos (SIM swap) e interceptação de autenticações de dois fatores via SMS e WhatsApp.
Estatísticas consolidadas de segurança digital apontam que mais de 80% das violações de dados corporativos e pessoais continuam vinculadas a senhas fracas, reutilizadas ou roubadas em campanhas massivas de vazamento. Ao substituir chaves alfanuméricas por assinaturas criptográficas atreladas a hardware e biometria, o mercado nacional estabelece uma barreira definitiva contra fraudes automatizadas de roubo de identidade.
ANÁLISE EDITORIAL NVN: A MORTE ANUNCIADA DA SENHA E O NOVO EQUILÍBRIO DE PODER
A aposentadoria definitiva das senhas alfanuméricas é uma das maiores correções de rota da história da computação moderna. O ser humano nunca foi cognitivamente capacitado para memorizar dezenas de sequências complexas de caracteres sem cair no vício da repetição ou na anotação insegura.
Entretanto, a superação desse problema técnico transfere um poder descomunal para as três maiores gigantes do Vale do Silício. Ao se tornarem os custodiantes universais das chaves criptográficas da humanidade, Apple, Google e Microsoft elevam seu nível de lock-in tecnológico a patamares inéditos. O custo de trocar de ecossistema operacional, que antes envolvia apenas migrar fotos e contatos, passa a significar a transferência delicada da própria identidade criptográfica de acesso a bancos, contas corporativas e serviços públicos.
As passkeys são, inquestionavelmente, o padrão superior e indispensável de segurança cibernética para o presente e para o futuro. Mas a maturidade desse ecossistema só será atingida quando a portabilidade aberta entre diferentes gerenciadores de credenciais e a independência de plataformas forem tão universais quanto o próprio protocolo que as criou.
Links úteis
Fontes
Leia também
Agentes de inteligência artificial ampliam a automação de tarefas no ambiente de trabalho
Empresas avançam na adoção de sistemas capazes de executar fluxos de trabalho, enquanto produtividade, custos operacionais e transformação do mercado profissional ganham importância na estratégia empresarial.
SaaS: o que é, como funciona e por que esse modelo transformou o mercado de software
O modelo Software as a Service mudou a forma como pessoas e empresas utilizam tecnologia, permitindo acesso a ferramentas pela internet e criando novas oportunidades de receita para negócios digitais. Entenda sua origem, seu funcionamento, seus impactos econômicos e os desafios de um mercado cada vez mais competitivo.
Nova tecnologia de visão 3D busca tornar robôs humanoides mais úteis no mundo real
Uma nova tecnologia apresentada na China pretende ajudar a superar um dos desafios da robótica moderna: permitir que máquinas compreendam melhor o ambiente físico e realizem tarefas úteis fora de demonstrações controladas. Em 14 de outubro de 2026, a empresa chinesa Hesai Group apresentou a Kosmo, uma tecnologia de mapeamento espacial tridimensional desenvolvida para coletar dados que podem ser utilizados no treinamento de sistemas de inteligência artificial aplicados à robótica. A novidade foi noticiada pela Reuters.